

Haben Sie eine verdächtige E-Mail oder SMS erhalten? Eine dringende Banknachricht, einen unerwarteten Lotteriegewinn oder einen Hinweis auf ein wartendes Paket? Solche Nachrichten werden häufiger und wollen sensible Daten oder Geld erbeuten. Wir zeigen, wie Sie sie erkennen und sich schützen.
Inhalt des Artikels
Was sind betrügerische E-Mails und SMS?
Phishing und Smishing sind Täuschungsmethoden. Angreifer versenden Nachrichten, die scheinbar von Banken, Paketdiensten, Shops oder Behörden stammen.
Ihr Ziel ist:
- Sensible Daten erlangen wie Passwörter oder Kreditkartennummern.
- Sie zum Öffnen eines schädlichen Links bringen oder zum Herunterladen eines Virus.
- Stress und Angst erzeugen, damit Sie unüberlegt handeln.
Wie sehen Betrugsnachrichten aus?
Typische Betrugsmerkmale
- Dringlichkeit – "Sofort bezahlen", "Ihre Karte wird gesperrt" oder "Letzte Chance auf Ihren Gewinn". Betrüger setzen Sie unter Zeitdruck.
- Verdächtiger Absender – E-Mails einer vermeintlichen Bank werden von Adressen ohne deren offizielle Domain versendet. SMS kommen möglicherweise von ungewöhnlichen, besonders ausländischen Telefonnummern.
- Link auf eine gefälschte Website – Die Zielseite sieht echt aus, hat aber eine auffällige Adresse, etwa www.bank-vub.com oder www.admin-slsp.net.
- Grammatikfehler und ungewöhnliche Sprache – Automatische Übersetzungen führen oft zu fehlerhaften Texten.
- Anfrage nach sensiblen Daten – Eine Bank oder seriöse Einrichtung fragt ❗️NIEMALS❗️ per E-Mail oder SMS nach Passwörtern, PINs oder Kartennummern.
Beispiele für Betrugsnachrichten
- E-Mail der vermeintlichen Bank: "Ihr Konto wurde gesperrt. Öffnen Sie diesen Link, um den Zugang wiederherzustellen."
- SMS des vermeintlichen Paketdienstes: "Für Ihr Paket sind Versandkosten offen. Bezahlen Sie hier: www.slovpost.com".
- Gewinnbenachrichtigung: "Sie haben ein neues iPhone gewonnen! Senden Sie 10 € für den Versand."
Das folgende Beispiel zeigt eine gefälschte E-Mail und ihre Erkennungsmerkmale.
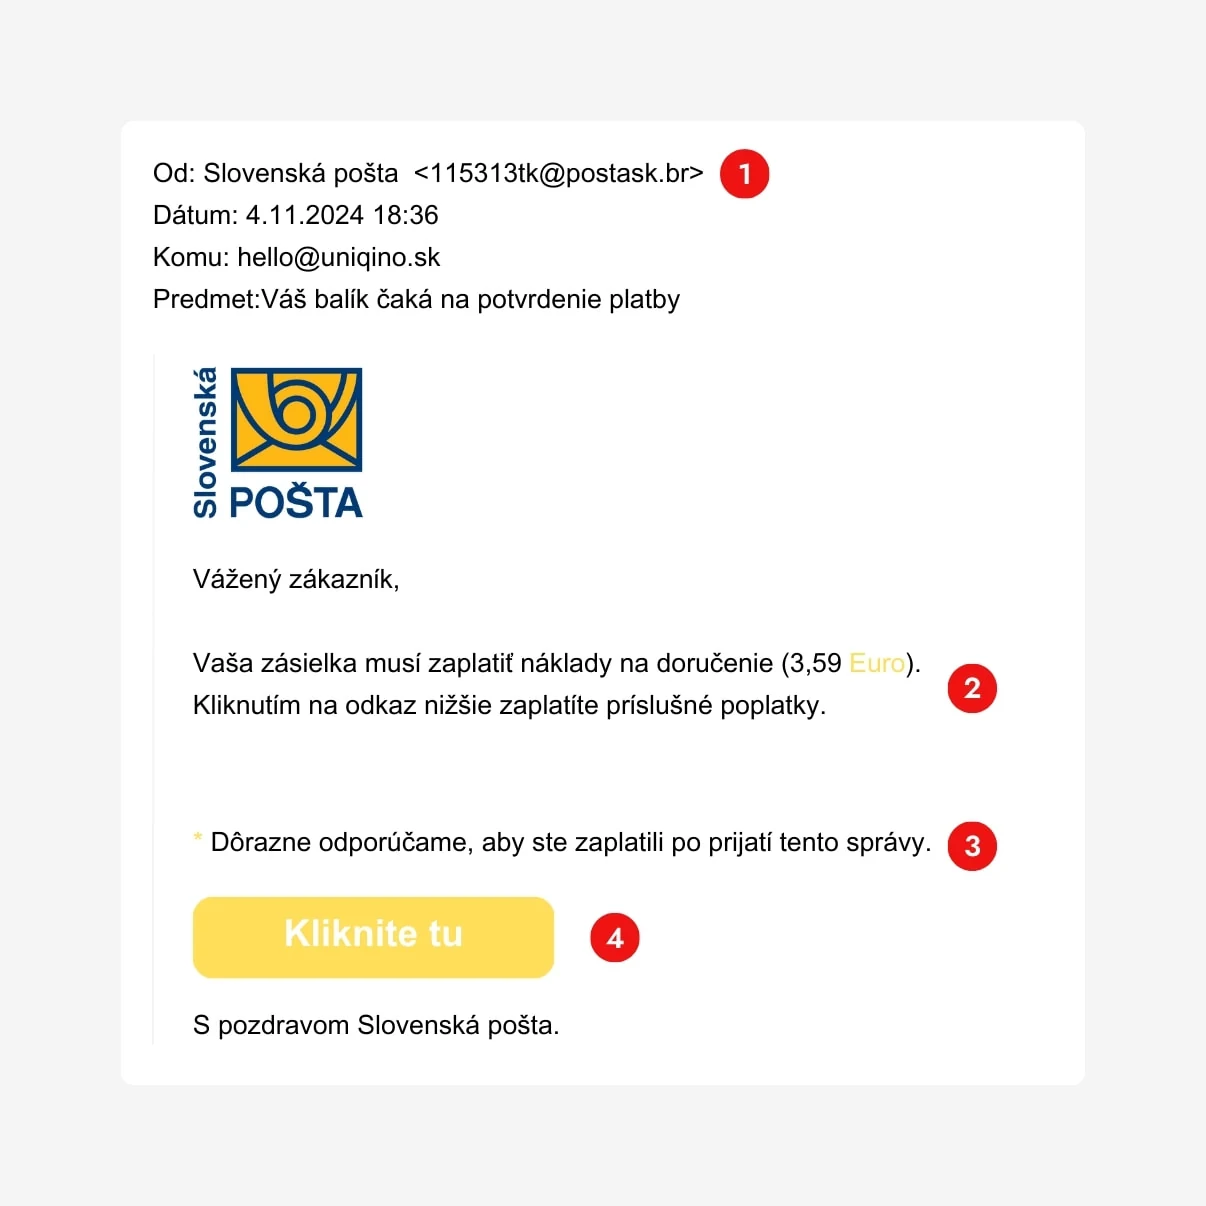
Im Bild lassen sich mehrere Warnzeichen erkennen:
- Absenderadresse: Der Anzeigename "Slovenská pošta" genügt nicht. Er lässt sich frei einstellen. Die tatsächliche Adresse "115313tk@postask.br" verwendet nicht die offizielle Domain "posta.sk".
- Ungewöhnliche Formulierungen: Die Formulierung sinngemäß „Ihre Sendung muss die Versandkosten bezahlen“ deutet auf eine automatische Übersetzung hin.
- Dringlichkeit: „Wir empfehlen dringend …“ soll Sie zu schnellem, unüberlegtem Handeln bringen.
- Schaltfläche: „Hier klicken“ wirkt in diesem Kontext verdächtig. Der Klick führt zu einer gefälschten Seite, die Kartendaten stehlen soll.
Wie schützen Sie sich?
- Geben Sie sensible Daten niemals per E-Mail oder SMS weiter.
- Prüfen Sie den Absender. Rufen Sie bei angeblichen Banknachrichten die offizielle Servicenummer an.
- Öffnen Sie keine verdächtigen Links. Geben Sie stattdessen die offizielle Adresse selbst im Browser ein.
- Nutzen Sie Virenschutz und aktualisieren Sie Ihre Geräte.
- Aktivieren Sie die Zwei-Faktor-Authentifizierung. Sie kann den Zugriff erschweren, selbst wenn das Passwort gestohlen wird.
Was tun, wenn Sie bereits reagiert haben?
Haben Sie einen Link geöffnet, Daten eingegeben oder Geld gesendet:
- Kontaktieren Sie sofort Ihre Bank und melden Sie den Verdacht.
- Ändern Sie Ihre Passwörter für E-Mail, Bankkonto und weitere betroffene Dienste.
- Melden Sie den Betrug bei den zuständigen Stellen – in der Slowakei können Sie verdächtige E-Mails an folgende Adresse senden: incident@csirt.sk (Anleitung zur Meldung verdächtiger E-Mails finden Sie hier).
- Bleiben Sie aufmerksam. Nach einem erfolgreichen Versuch könnten Betrüger erneut angreifen.
Fazit
Betrüger entwickeln laufend neue Methoden. Bleiben Sie aufmerksam und vertrauen Sie nicht jeder Nachricht. Wer die Warnzeichen kennt, kann viele Probleme vermeiden.
Teilen Sie diesen Artikel mit Familie und Freunden – vielleicht schützen Sie damit Geld oder wichtige Daten. Gemeinsam machen wir das Internet sicherer! 😊